

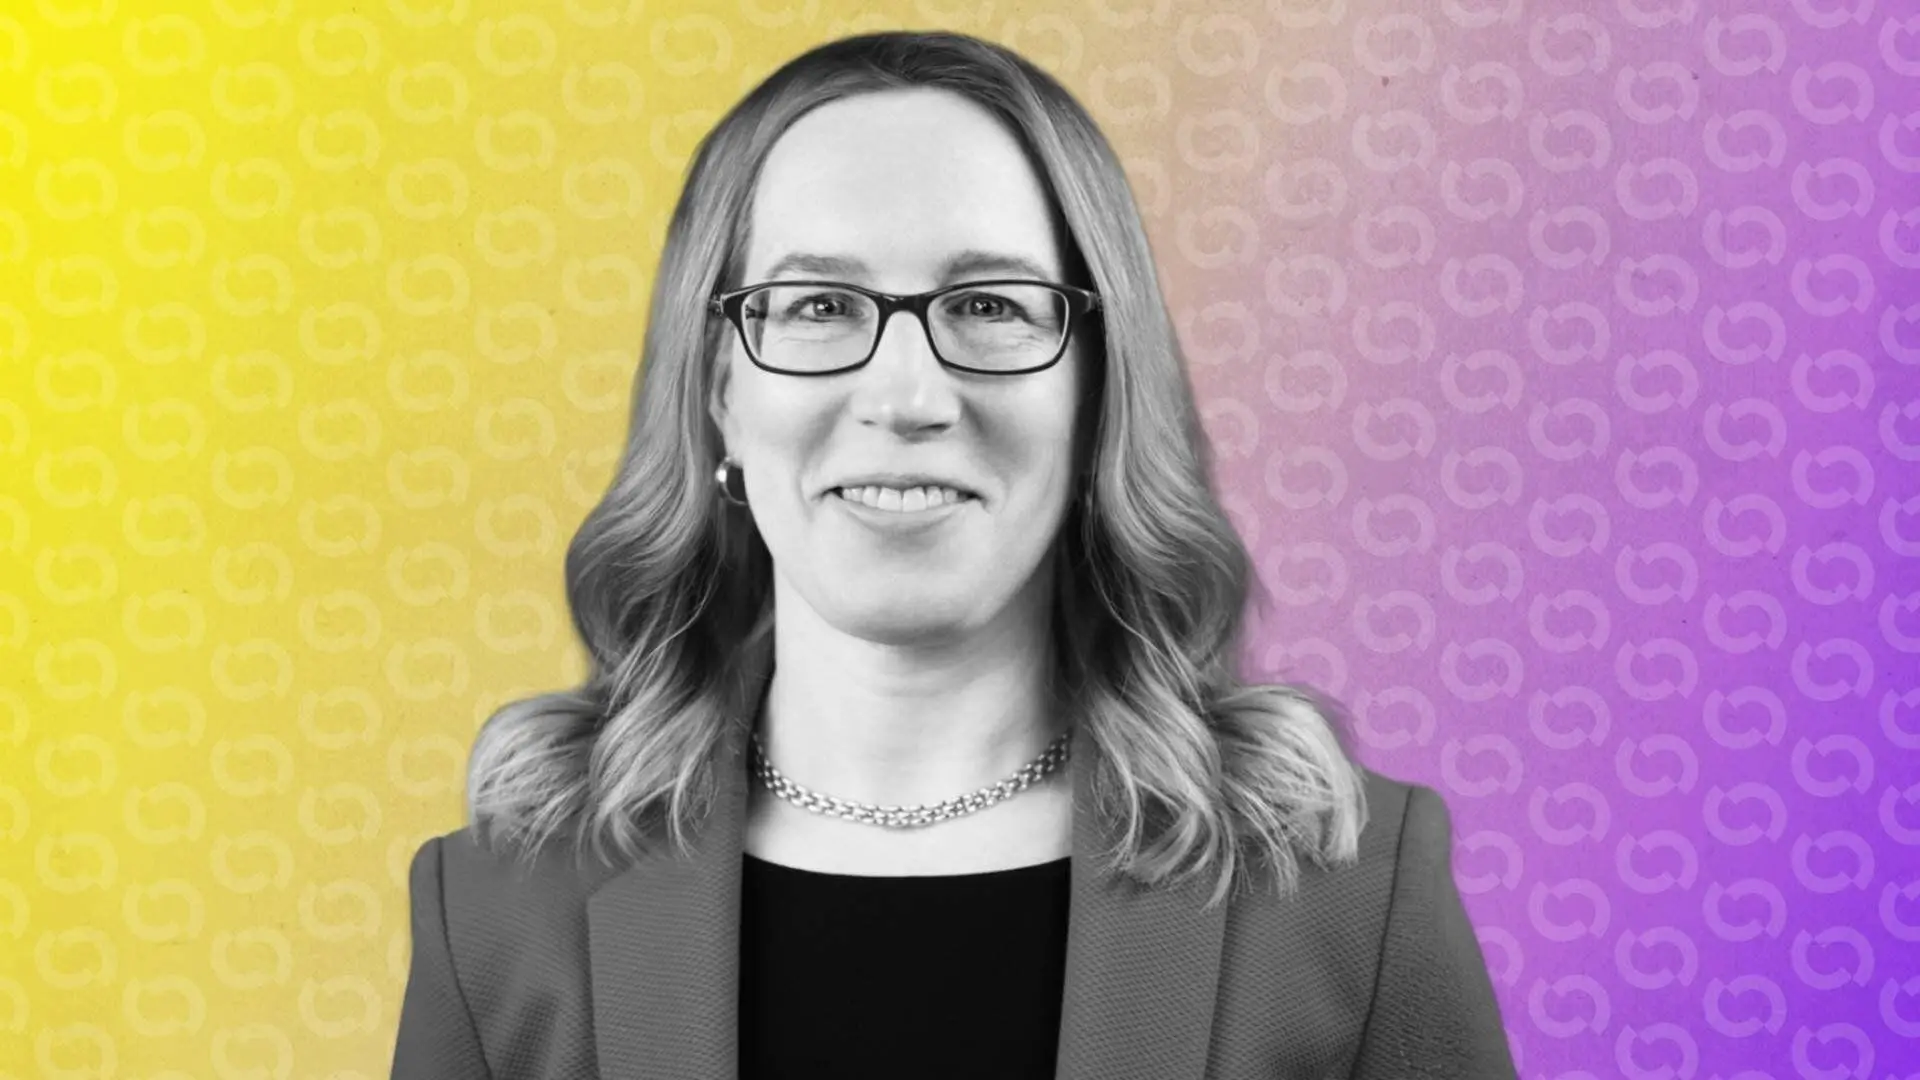
即將卸任的美國證券交易委員會(SEC)委員 Hester Peirce 正主張以密碼學徹底改革金融體系打擊犯罪的方式。她認為,監管機關對個人資料的渴求,已建立起龐大且可被駭入的資料庫,反而讓原本要保護的人身陷風險之中。
Peirce 週三在紐約舉行的 SIFMA 數位資產會議上表示,「了解你的客戶」(KYC)與反洗錢(AML)制度建立在一個有缺陷的前提之上:只要蒐集足夠多人的足夠多資訊,當局就能從守法公民之中辨識出藏身其中的犯罪者。
她說:「我們基於能在裡面找到一兩根針的理論,不斷堆出越來越大的資料草堆。但草堆越大,反而越難找到那些針。」
她主張,科技如今提供了更好的路徑。零知識證明是一種在不揭露底層資料的情況下驗證某項事實的密碼學方法,能讓某人證明自己符合某項要求,而不必交出敏感細節。這也是支撐 Zcash 等隱私型加密貨幣網路與資產的核心技術。
Peirce 表示,透過這種證明,交易對手可以知道某人具備資格,「卻無須知道你的姓名、收入或地址」,並呼籲建立鼓勵此類屬性型驗證的監管框架。這位被親切稱為「加密老媽」的監管官員認為,另一條路則是「更多資料蒐集、更多中介監控、更多『了解你的客戶』要求,最終把我們的金融基礎設施變成一座全景監獄。」
這番言論也出現在一個嚴峻背景之下:KYC 資料本身正逐漸成為負債。
 →
金融科技公司 Revolut 近期因回應一項偽造的政府資料請求,導致客戶護照與完整比特幣交易歷史外洩;與此同時,硬體錢包製造商 Trezor 的第三方供應商也發生資安外洩,暴露了數萬名客戶資料,之後更助長了網路釣魚攻擊。
這類外洩事件加劇了外界對「扳手攻擊」的擔憂,也就是犯罪者鎖定財富與身分已曝光的加密貨幣持有者,直接進行人身威脅或暴力脅迫。
長期以來,Peirce 一直是 SEC 內部對加密貨幣最友善的聲音之一,也因批評該機構過去「以執法代替監管」而聞名。她警告,不要落入她所謂的「資料極大化主義者」思維,誤以為蒐集越多資料就一定越好。
她建議,監管機關應允許企業依賴第三方身分驗證,而不是讓每一家機構都各自複製並儲存同一批敏感紀錄,散落在「數十家機構」之中。
這並非 Peirce 首次強調這一主題,她先前就曾在 2025 年 8 月的一場區塊鏈會議上提出類似觀點。而如今,這項主張又多了一層分量:她透露,這場演說發表時正值她擔任委員任期的「倒數第二週」。
 BTC


